כשאנחנו מדברים על פתיחת עסק, אחד מעמודי התווך הבסיסיים הוא קישוריות. רשת מקומית, או LAN, היא בעצם המערכת המאפשרת לכל המחשבים, המדפסות והמכשירים במשרד לעבוד יחד ולשתף נתונים בצורה חלקה . זהו כלי פנטסטי להשגת גמישות, אך כמובן, על ידי פתיחת הדלת לתקשורת וחיבור הכל לאינטרנט, אנחנו גם משאירים חלון פתוח לבעיות אם לא ניקח ברצינות את נושא האבטחה.
תשתית מוגנת היטב לא רק מבטיחה Wi-Fi מהיר כברק, אלא גם מבטיחה שמידע סודי של החברה לא ייפול לידיים הלא נכונות. לפעמים אנחנו חושבים שמכיוון שאנחנו משרד קטן, אנחנו לא מטרה להתקפות, אבל המציאות היא שפושעי סייבר לא אכפת להם מגודל הלוגו, אלא מחולשת האבטחה הדיגיטלית. זו הסיבה שאבטחת הרשת המקומית היא השקעה חובה כדי להימנע מהפתעות לא נעימות שעלולות לעלות אלפי יורו או, גרוע מכך, לפגוע במוניטין של המותג.
מהי בעצם רשת LAN ואיך היא עובדת?

למי שפחות מכיר את המונח, LAN הוא ראשי תיבות של Local Area Network . זוהי רשת תקשורת המחברת מחשבים הממוקמים באותו בניין או בקרבת מקום. היתרון העיקרי שלה הוא שהיא מאפשרת למשתמשים להחליף קבצים ומשאבים מבלי לשאת כונני USB, ובכך לייעל את זרימת העבודה.
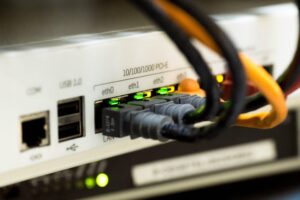
התהליך פשוט: מכשירים מתחברים דרך נתב ורשת מרכזית. כדי להודיע זה לזה עם מי הם מתקשרים, הם משתמשים בכתובות MAC (שהן כמו המזהה הפיזי של המכשיר) ובכתובות IP , שהן התוויות הלוגיות שהוקצו על ידי השרת או הנתב. אם החיבור קווי, זהו Ethernet; אם הוא אלחוטי, זהו WLAN.
מבחינת ארכיטקטורה, קיימים מספר מודלים. חברות מסוימות בוחרות במבנה של שרת-לקוח , שבו מחשב מרכזי שולט ומנהל הכל, וזה אידיאלי לשמירה על שליטה. אחרות משתמשות ברשת עמית לעמית (P2P), הנפוצה יותר בבתים או בעסקים קטנים שבהם כל מחשב מחזיק בנתונים משלו ומשתף אותם לפי הצורך.
רכיבי תשתית מרכזיים
כדי שכל המערכת הזו תעבוד, אנחנו צריכים חומרה ספציפית. מתגים הם המוחות שמכוונים את התנועה, מכיוון שהם יודעים בדיוק לאיזה פורט לשלוח מידע, מה שהופך אותם ליעילים הרבה יותר מאשר מרכזים ישנים יותר. מצד שני, נתבים משמשים כגשר בין הרשת המקומית שלנו לעולם העצום של האינטרנט.
אנו מוצאים גם נקודות גישה ל-Wi-Fi (WAP), המאפשרות לטלפונים ניידים או מחשבים ניידים להתחבר באופן אלחוטי, וחומות אש , שפועלות כמו שומר סף במועדון לילה, ומחליטות מי יכול להיכנס ומי לא. אם האות לא מגיע לפינה במשרד, משתמשים בממסרים כדי להגביר את האות ולחסל אזורים מתים.
בהתאם לצורך, ניתן ליישם רשתות VLAN (רשתות LAN וירטואליות) , המאפשרות לחלק רשת פיזית למספר תת-רשתות לוגיות. זה בעל ערך רב לאבטחה, שכן ניתן להפריד, למשל, בין תעבורה אדמיניסטרטיבית לתעבורת אורחים, ולמנוע ממישהו שמשתתף בפגישה לחטט ברישומי החשבונאות של החברה.
האיומים וההתקפות הנפוצים ביותר על רשתות LAN

בואו לא נשלה את עצמנו, האקרים הם יצירתיים. אחד האיומים הנפוצים ביותר הוא תוכנה זדונית , שיכולה לחדור דרך קובץ מצורף פשוט לדוא"ל ולמחוק את מסד הנתונים שלך או להחזיק את המידע שלך כבן ערובה תמורת כופר. יש גם האזנות סתר, שבהן תוקפים מקבלים גישה למיקרופונים או שיחות וידאו כדי לגנוב סודות ארגוניים.
מתקפה מרושעת נוספת היא הרעלת DNS או זיוף. בעיקרון, התוקף מרמה את שרת השמות להפנות תנועה לאתרים מזויפים שנראים לגיטימיים, ובכך לגנוב פרטי כניסה של עובדים מבלי שהם אפילו ישימו לב.
ישנן גם טכניקות עדינות יותר כמו "הרחה" ו"חטטנות" , הכוללות ניתוח ולכידה של תעבורת רשת. בעוד שהראשונה פסיבית יותר, השנייה יכולה לתמרן נתונים. ואנחנו לא יכולים לשכוח את פיצוח הסיסמאות , המשתמש בכוח גס כדי לנחש סיסמאות פשוטות כמו "123456" או שם הכלב של הבוס.
אסטרטגיות יעילות לאבטחת הרשת המקומית
כדי להימנע מלהיות מופתעים, הצעד הראשון הוא ליישם בקרת גישה קפדנית . סיסמה לבדה אינה מספיקה; באופן אידיאלי, יש להשתמש באימות דו-שלבי (2FA), ולמען אבטחה גבוהה עוד יותר, יש ליישם סורקי טביעות אצבע או סורקי רשתית. חיוני שסיסמאות יהיו מורכבות, יכללו סמלים וישתנו באופן קבוע כדי לשמור על אבטחתן.

שמירה על תוכנה וחומרה מעודכנים היא ה-A-B של אבטחת סייבר. תיקוני אבטחה אינם רק למטרות ראווה; הם שם כדי לסגור פגיעויות שהאקרים כבר יודעים עליהן. אם יש לכם נתב עם קושחה מלפני שלוש שנים, אתם בעצם מוסרים את המפתח למשרד שלכם לפורץ הראשון שנכנס בדלת.
הצפנת נתונים היא כלי חיוני נוסף. שימוש בפרוטוקולים כמו SSL או TLS מבטיח שגם אם מישהו יצליח ליירט את המידע, הוא יראה רק ערבוביה של אותיות חסרות משמעות. לגישה מרחוק, VPN (רשתות פרטיות וירטואליות) הן מצילות חיים, מכיוון שהן יוצרות מנהרה מאובטחת ומסתירות את מיקום המשתמש, ומגנות עליו במיוחד בעת התחברות מרשתות Wi-Fi ציבוריות.
כלי הגנה וניהול מתקדמים
ככל שחברה גדלה, אנטי-וירוס חינמי כבר אינו מספיק. יש צורך ליישם מערכות לזיהוי ומניעת חדירות (IDS/IPS) , אשר מנטרות את הרשת בזמן אמת וחוסמות כל התנהגות חשודה לפני שהיא עלולה לגרום נזק. בקרת גישה לרשת (NAC) גם היא שימושית מאוד, מכיוון שהיא בודקת אם מכשיר מעודכן לפני שהיא מאפשרת לו להיכנס לרשת.
עבור אלו המחפשים ניהול פשוט יותר, קיימים פתרונות ניהול איומים מאוחד (UTM) . למעשה, מדובר בפתרון "הכל באחד" המשלב חומת אש, VPN וזיהוי חדירות במכשיר אחד, מה שמפשט מאוד את ניהול האבטחה מבלי שיהיה צורך לעבור בין עשר תוכניות שונות.
אסור לנו לשכוח את מניעת אובדן הנתונים (DLP) , המונעת ממידע קריטי, כגון פרטי כרטיס אשראי או רשומות רפואיות, לצאת מהרשת הארגונית ללא אישור. ולבסוף, אבטחת נקודות הקצה אחראית להגנה על כל מכשיר קצה (טלפונים ניידים, טאבלטים, מחשבים ניידים), מכיוון שכל אחד מהם מהווה נקודת כניסה פוטנציאלית להתקפה.
הגורם האנושי: החוליה החלשה ביותר
אפשר להוציא אלפי יורו על חומת האש הטובה ביותר בשוק, אבל אם עובד לוחץ על קישור פישינג שמבטיח פרסים חינם, כל המערכת עלולה לקרוס. טעות אנוש היא הפגיעות הנפוצה ביותר והקשה ביותר לתיקון באמצעות תוכנה.
הפתרון הוא חינוך. ארגון הרצאות על הרגלי גלישה בטוחים ולימוד עובדים להיזהר מהודעות דוא"ל חשודות הוא חיוני. צוות בעל ידע טוב הוא קו ההגנה הראשון והטוב ביותר עבור כל ארגון, ופועל כמסנן אנושי לפני שהאיום מגיע למערכות הטכניות.
רשת LAN חזקה ומאובטחת כרוכה בשילוב של טכנולוגיות מתקדמות, כגון בינה מלאכותית וחלוקת VLAN, עם ניהול גישה חכם והכשרת צוות מתמשכת. בסופו של דבר, מדובר ביצירת שכבות הגנה שבהן הצפנה, עדכונים מתמידים ושכל ישר פועלים יחד כדי להבטיח המשכיות עסקית ואבטחת נתונים.